Дані організації в InShift належать організації: графіки, картки, запити, відмітки, зарплата. Хто що бачить, визначають ролі, а найчутливіше закрите окремо: реквізити для виплат бачить лише той, хто виплачує зарплату, ключі до API показуються один раз, паролі ніде не зберігаються відкрито. Свій акаунт людина може видалити сама, а повний опис того, які дані збираються і як довго зберігаються, є в політиці конфіденційності на сайті.
Ця стаття про те, що є в продукті. Юридичні деталі в політиці конфіденційності: inshift.app/privacy, і на сторінці видалення акаунта: inshift.app/delete-account.
Де знайти
Політика конфіденційності: у застосунку «Ще» → «Політика конфіденційності», на сайті inshift.app/privacy.
Видалення акаунта: у застосунку «Ще» → «Видалити акаунт», або лист на support@inshift.app, як описано на inshift.app/delete-account.
Права доступу: «Співробітники» → «Права доступу», стаття Ролі та доступи.
Акаунт і пароль: «Налаштування» → «Акаунт», стаття Акаунт: пошта і пароль для входу.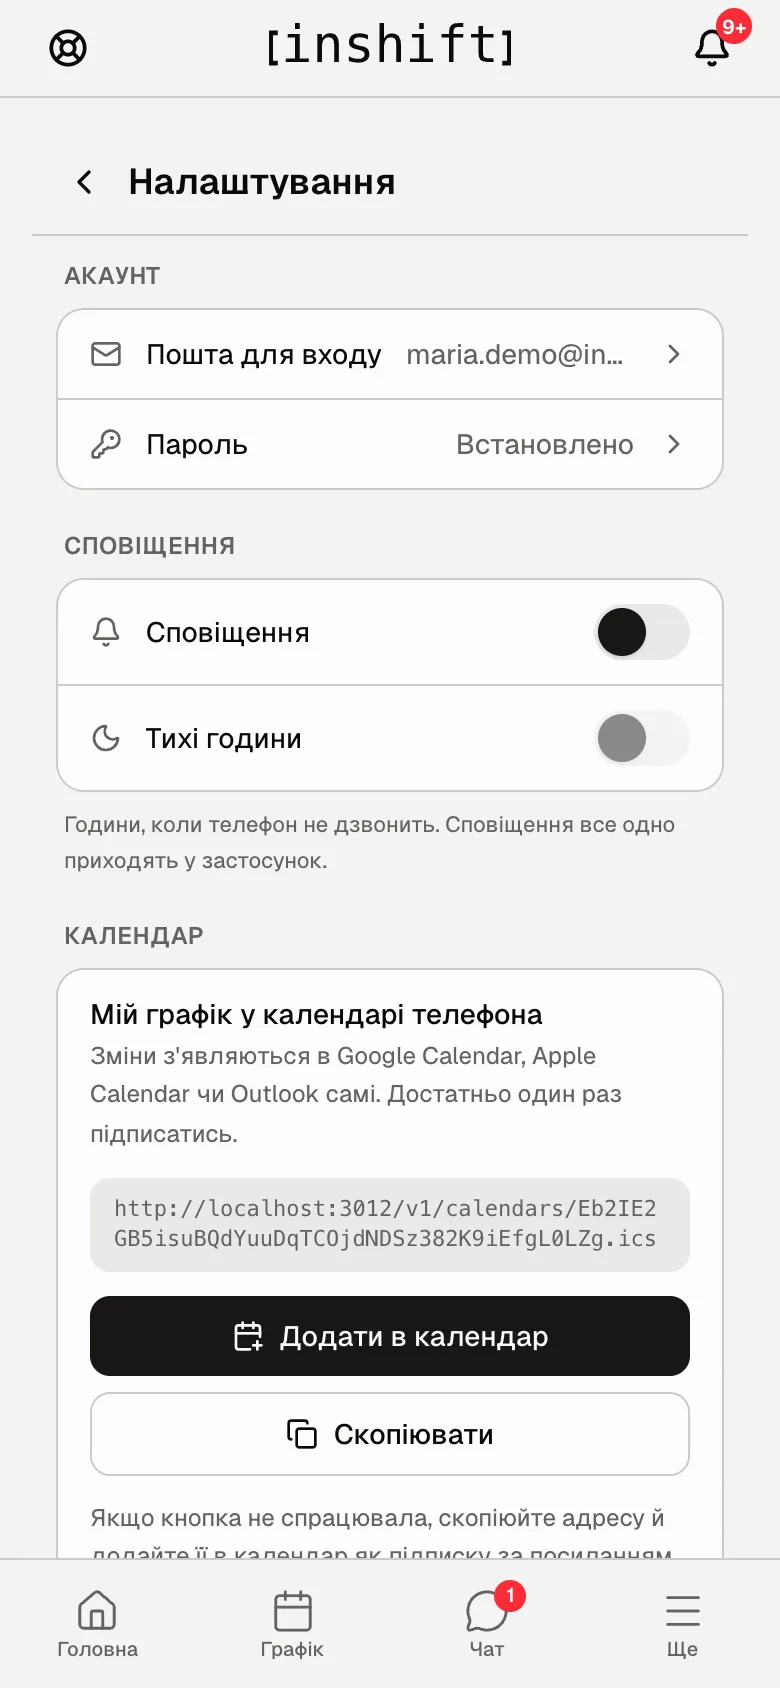
Хто що бачить
Усередині організації доступ задають ролі: рівні «Немає», «Свої», «Свої локації», «Уся мережа» окремо для графіка, команди, зарплат, запитів, статистики, оголошень, майна й обліку часу. Свій графік людина бачить завжди, решту вирішує роль людини, стаття Що бачить співробітник, а що ні.
Між організаціями дані не перетинаються: один акаунт працює в одній організації, і людина з іншої компанії ваших даних не бачить.
Керівник точки бачить лише свої локації, зокрема в зарплаті, запитах, чаті й обліку часу. Власник і співвласники бачать усе.
Особисті діалоги в чаті закриті від усіх, зокрема від керівника. Групи бачать лише учасники.
Що захищено окремо
Реквізити для виплат: «Бачить лише той, хто виплачує зарплату, і сама людина». Кожна зміна реквізитів фіксується з датою і автором: «Змінено 17 вересня 2026, Олена Коваленко».
Паролі: зберігаються лише у вигляді відбитка. Змінити пароль можна кодом на пошту, після зміни всі інші пристрої виходять з акаунта. Той, хто веде картку людини, може задати новий пароль, але побачити старий не може ніхто.
Ключі до API: показуються один раз при створенні, далі лише відбиток: «Це єдиний раз, коли ключ видно. Ми зберігаємо лише його відбиток і не можемо показати вдруге». Ключ можна відкликати одразу й назавжди, стаття Ключі API і вебхуки.
Каса: ключ Poster зберігається зашифрованим, при підключенні через Poster ви його навіть не бачите.
Камера: застосунок читає код відмітки на пристрої, знімок нікуди не зберігається й не передається.
Вхід: після серії невірних паролів вхід блокується на 15 хвилин: «Забагато невдалих спроб. Спробуйте за 15 хвилин».
Скарги: будь-яке повідомлення в чаті можна надіслати в підтримку кнопкою «Поскаржитись».
Видалення акаунта співробітника
Людина видаляє акаунт сама: «Ще» → «Видалити акаунт», з підтвердженням і паролем. Разом з акаунтом видаляється її картка в організації, а з нею зміни, відпрацьовані години й відмітки. Якщо роботодавцю вони ще потрібні для зарплати, людині варто попередити його до видалення: про це каже і сторінка inshift.app/delete-account. Другий спосіб: лист на support@inshift.app з адресою акаунта; персональні дані видаляються протягом 30 днів.
Керівник не може видалити чужий акаунт, лише звільнити людину або видалити її картку, стаття Звільнення і поновлення.
Дані організації
Звільнення нічого не стирає: минулі зміни, зарплата, історія лишаються. Видалення картки стирає її разом зі змінами, тому для тих, хто працював, використовуйте звільнення.
Вимкнення модулів не стирає записане: відмітки й речі лишаються в базі.
Історію змін у грошах видно у «Зарплата» → «Історія»: хто, коли і що змінив. Історію речей у картці речі, відміток на табло, запитів у «Запити».
Вивантажити дані можна з панелі: відомість зарплати кнопкою «Експорт в Excel», графік кнопкою «Друк», а решту через ключ до API з правами на читання.
Чому дії немає
Не можу подивитись реквізити людини: у вашої ролі немає «Видавати зарплати» на точці цієї людини, або людина за роллю рівна вам чи старша. Панель тоді пише «Реквізити бачить лише той, хто веде виплати».
Не можу побачити ключ до API ще раз: він показується лише при створенні, зробіть «Ротація».
Не можу видалити акаунт співробітника з панелі: акаунт видаляє лише сама людина або підтримка за її листом. У панелі є звільнення і видалення картки.
Людина не може видалити акаунт, бо входить через Google: спершу встановити пароль у «Налаштування» → «Акаунт».
«Спершу передайте володіння організацією співвласнику»: власник видаляє свій акаунт лише тоді, коли в організації більше нікого немає. Інакше спершу передайте володіння одному зі співвласників у панелі: «Налаштування» → «Загальне» → «Власник і співвласники» → «Передати володіння».
Питання і відповіді
Де фізично зберігаються дані?
Це описано в політиці конфіденційності на inshift.app/privacy, там же строки зберігання і контакти.
Чи бачить InShift наші дані?
Команда підтримки може відкрити організацію для розбору вашого звернення, а сторінка «Очима співробітника» показує керівнику те саме, що бачить його людина.
Чи можна забрати всі дані при відході з InShift?
Так: експорт зарплати в Excel, друк графіків, ключ до API на читання для повного вивантаження, а видалення організації запитом у підтримку.
Чи передаються дані в касу Poster?
Ні, потік іде в один бік: InShift читає продажі з каси, у Poster нічого не пише.